Un clic sur un lien douteux ne signifie pas forcément que votre appareil est compromis. Le risque dépend surtout de ce qui s’est passé ensuite : saisie d’identifiants, téléchargement ou autorisation accordée. Fermez la page sans interagir, puis suivez les étapes adaptées à votre situation, surtout si l’appareil est utilisé au travail.
L’article en bref
Un clic appelle une réaction calme et proportionnée. Voici comment limiter les risques, sécuriser vos accès et signaler le message frauduleux.
- Isoler l’appareil : Coupez le réseau si un téléchargement ou comportement anormal apparaît.
- Vérifier le système : Lancez une analyse antivirus complète avec un outil à jour.
- Protéger vos accès : Changez les identifiants saisis depuis un appareil sain.
- Prévenir les bons interlocuteurs : Signalez le message et alertez votre service informatique.
La priorité est de distinguer un simple clic d’une véritable compromission, puis d’agir sans aggraver la situation.
J’ai cliqué sur un lien douteux : les gestes à faire immédiatement
Commencez par ne rien saisir et ne téléchargez rien. Fermez l’onglet ou le navigateur sans toucher aux boutons affichés sur la page ; si la fenêtre refuse de se fermer, quittez le navigateur depuis le gestionnaire des tâches ou forcez la fermeture de l’application sur votre téléphone.
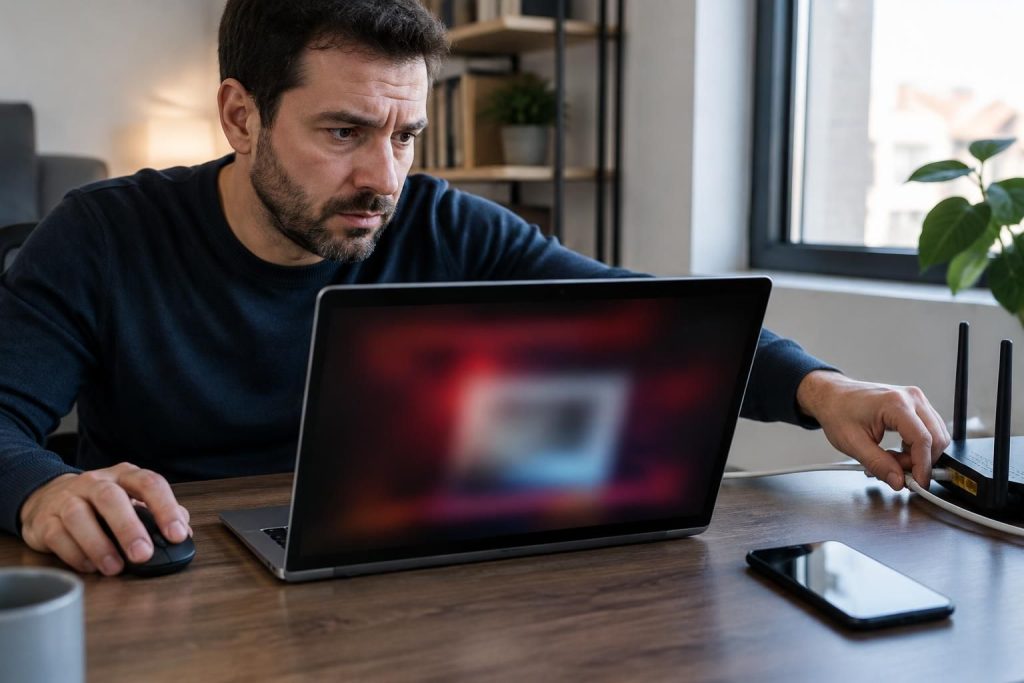
Si un fichier s’est téléchargé, n’ouvrez pas le fichier et annulez le téléchargement s’il est encore en cours. Une déconnexion Internet est particulièrement indiquée si un programme s’est lancé, si l’appareil affiche un comportement anormal ou si vous êtes sur un ordinateur professionnel : désactivez le Wi-Fi ou débranchez le câble réseau, puis prévenez le service informatique.
Le risque dépend de ce qui s’est passé après le clic
Un site frauduleux cherche souvent à vous faire entrer un mot de passe ou des données bancaires. Dans d’autres cas, il tente de provoquer le téléchargement d’un logiciel malveillant ou de vous faire autoriser une notification, une extension ou un profil de configuration.
Si la page s’est simplement ouverte et que vous n’avez rien saisi, téléchargé ou autorisé, le risque est généralement moins élevé. Cela ne dispense pas de vérifier les téléchargements récents et de lancer une analyse, mais évitez de conclure à une infection sur la seule base du clic.
Après un lien suspect, analyser l’appareil sans précipitation
Sur un appareil personnel, mettez à jour la protection intégrée ou votre logiciel de sécurité, puis lancez une analyse antivirus complète. Une analyse rapide peut être utile pour un premier contrôle, mais elle ne remplace pas une vérification approfondie après un téléchargement ou un comportement inhabituel.
Ne redémarrez pas et ne supprimez pas vous-même des fichiers si l’incident concerne un appareil professionnel : les équipes informatiques peuvent avoir besoin de préserver des éléments pour comprendre ce qui s’est passé. Pour approfondir les principes de défense et d’analyse, consultez ce dossier sur le reverse engineering appliqué à la cybersécurité.
| Ce qui s’est passé | Action prioritaire | À surveiller |
|---|---|---|
| La page s’est ouverte, sans autre action | Fermer la page et vérifier les téléchargements | Alertes, nouvelles fenêtres ou comportement inhabituel |
| Un fichier a été téléchargé ou ouvert | Ne plus l’ouvrir, isoler l’appareil si nécessaire et lancer une analyse | Processus inconnus, ralentissements ou fichiers modifiés |
| Un mot de passe a été saisi | Le changer depuis un appareil sain et fermer les sessions actives | Connexions inconnues et changements de paramètres |
| Des coordonnées bancaires ont été saisies | Appeler la banque via son numéro officiel | Paiements ou opérations inhabituels |
Sur smartphone, vérifiez aussi les installations et les autorisations
Sur un téléphone à jour et non modifié, un clic seul entraîne moins souvent l’installation d’un logiciel malveillant qu’un téléchargement suivi d’une installation. Vérifiez toutefois les fichiers téléchargés, les applications récemment installées et, sur iPhone ou iPad, les profils de configuration que vous ne reconnaissez pas.
Ne répondez pas aux demandes de notification ou d’installation apparues sur le site. Si vous avez installé une application ou accordé une autorisation inhabituelle, retirez-la et demandez conseil au support de votre appareil ou à votre service informatique.
Protéger vos comptes après une tentative d’hameçonnage
Si vous avez saisi un identifiant ou un mot de passe, effectuez le changement de mot de passe depuis un autre appareil fiable, en commençant par la messagerie principale. Elle sert souvent à réinitialiser les accès aux autres services. Remplacez également tout mot de passe réutilisé ailleurs par un code unique, idéalement conservé dans un gestionnaire de mots de passe.
Activez l’authentification à deux facteurs sur les comptes importants, notamment la messagerie, les services bancaires et le stockage en ligne. Consultez les connexions récentes et mettez fin aux sessions ou appareils inconnus : un fraudeur peut parfois exploiter une session déjà ouverte, même après la modification d’un mot de passe.
Surveiller les accès et les opérations inhabituelles
Pendant les jours qui suivent, gardez une surveillance des comptes : contrôlez les alertes de connexion, les appareils associés, les règles de transfert de votre messagerie et les opérations bancaires. Une règle de transfert inconnue ou une adresse de récupération modifiée peut permettre à un intrus de conserver un accès.
Si des données bancaires ont été communiquées, contactez rapidement votre banque par un numéro trouvé sur sa carte ou sur son site officiel, jamais par celui indiqué dans le message suspect. Pour une entreprise, avertissez sans délai le référent informatique ou le responsable cybersécurité : une réponse coordonnée limite le risque de propagation sur le réseau.
Signaler le lien frauduleux et conserver les preuves utiles
Le signalement de fraude aide à faire examiner les messages et les sites imitant une banque, un service public ou une entreprise. En France, vous pouvez transmettre un SMS suspect au 33700, signaler un courriel via Signal Spam et utiliser 17Cyber pour être orienté face à une situation de cybermalveillance.
Conservez le message, l’adresse du site et, si possible, une capture d’écran, sans le transférer à vos contacts ni rouvrir le lien. Prévenez aussi l’organisme dont l’identité a été usurpée, en utilisant ses coordonnées officielles. Cette démarche contribue à la protection des données et peut éviter que d’autres personnes tombent dans le même piège.
Les erreurs qui compliquent la réponse
- Ne répondez pas au message et n’utilisez pas son lien de désinscription : cela peut confirmer que votre adresse ou votre numéro est actif.
- N’appelez pas le numéro affiché dans le message ; retrouvez vous-même les coordonnées officielles de l’organisme.
- Ne saisissez pas de nouveaux codes sur la page suspecte, même si elle prétend vérifier ou débloquer votre compte.
- Ne tentez pas de nettoyer seul un ordinateur professionnel si une infection est possible : informez d’abord le support technique.
Un message peut sembler crédible tout en étant frauduleux. Avant le prochain clic, vérifiez l’adresse réelle de l’expéditeur et ouvrez le site d’un organisme en la saisissant vous-même dans le navigateur.
Pour mieux comprendre certaines mesures de sécurité en environnement professionnel, ce guide explique le rôle des certificats dans Active Directory : certificats et sécurité d’Active Directory.
Questions fréquentes après un clic sur un lien douteux
Un simple clic suffit-il à infecter mon téléphone ?
Pas nécessairement. Sur un téléphone à jour et non modifié, le risque lié au seul affichage d’une page est généralement plus faible. Vérifiez toutefois les téléchargements, applications et profils installés, et n’accordez aucune autorisation inattendue.
Dois-je couper Internet après avoir ouvert un lien suspect ?
Si un fichier s’est lancé, si l’appareil se comporte anormalement ou si l’ordinateur est professionnel, isolez-le du réseau et contactez le support informatique. Si la page s’est seulement ouverte sans saisie ni téléchargement, fermez-la et vérifiez l’appareil.
Que faire si j’ai entré mon mot de passe sur le faux site ?
Depuis un appareil sain, changez immédiatement le mot de passe concerné et tous ceux qui lui étaient identiques. Fermez les sessions inconnues, vérifiez les paramètres de récupération et activez l’authentification à deux facteurs.
Où signaler un SMS ou un courriel de phishing en France ?
Vous pouvez transmettre un SMS frauduleux au 33700 et signaler un courriel via Signal Spam. Pour obtenir une orientation adaptée à votre situation, consultez également 17Cyber.
Je suis Thomas Vasseur, rédacteur spécialisé high-tech, passionné de son et d’image depuis toujours. Hi-fi, casques, home-cinéma, multiroom, objets connectés : j’écris des guides clairs pour aider chacun à bien choisir et bien installer son matériel, sans jargon ni snobisme audiophile. Sur Enceinte Monitor, j’explique, je compare et je teste — en toute indépendance.