L’article en bref
AD CS agit comme la colonne vertébrale des certificats dans Active Directory : bien configuré, il renforce l’authentification et la sécurisation réseau ; mal administré, il ouvre la porte à des abus discrets mais redoutables. Ce panorama aide à comprendre où se nichent les risques, comment les repérer et quelles mesures appliquer sans transformer l’infrastructure en usine à gaz.
- Rôle central de la PKI : certificats numériques, identité et chiffrement au cœur du domaine
- Vecteurs d’abus AD CS : modèles vulnérables, droits excessifs et escalade rapide
- Détection utile : journaux Windows, SIEM et indicateurs de compromission
- Durcissement concret : tiering, MFA, LAPS, contrôle des templates et audits réguliers
Comprendre AD CS, c’est surtout reprendre la main sur un point sensible de la sécurité Active Directory avant qu’il ne devienne un angle mort.
Dans beaucoup d’environnements, les services de certificats passent au second plan derrière les contrôleurs de domaine, les comptes privilégiés ou les postes d’administration. Pourtant, une autorité de certification interne mal cadrée peut devenir un raccourci très efficace vers des droits élevés, au point de faire vaciller toute l’infrastructure à clé publique. En 2026, alors que l’authentification par certificats s’étend encore dans les usages hybrides, AD CS mérite une lecture plus rigoureuse : utile pour la gestion des certificats, mais aussi sensible au moindre excès de confiance.
Le sujet n’est pas théorique. Entre modèles de certificats trop permissifs, délégations héritées et surveillance lacunaire, les chemins d’attaque restent nombreux dans Active Directory. Un audit sérieux révèle souvent des détails qui semblaient anodins, comme un template d’enrôlement trop large ou une autorité de certification exposée alors qu’elle devrait rester étroitement contrôlée. C’est précisément là que la vigilance paie : la PKI n’est pas seulement un socle de confiance, c’est aussi une surface d’attaque à traiter comme telle.
AD CS sert à émettre, distribuer et révoquer des certificats numériques dans le domaine. Lorsqu’il est mal configuré, il peut être détourné pour contourner l’identité réelle d’un compte et fragiliser la sécurité Active Directory.
- Fonction utile : une base PKI pour chiffrer, signer et authentifier
- Risque majeur : un certificat AD abusé peut usurper une identité
- Surfaces sensibles : templates, CA, révocation et droits d’enrôlement
- Réflexe défensif : audit, journalisation et durcissement progressif
La différence entre service fiable et faille discrète tient souvent à quelques réglages seulement.
AD CS dans Active Directory : le rôle réel des services de certificats
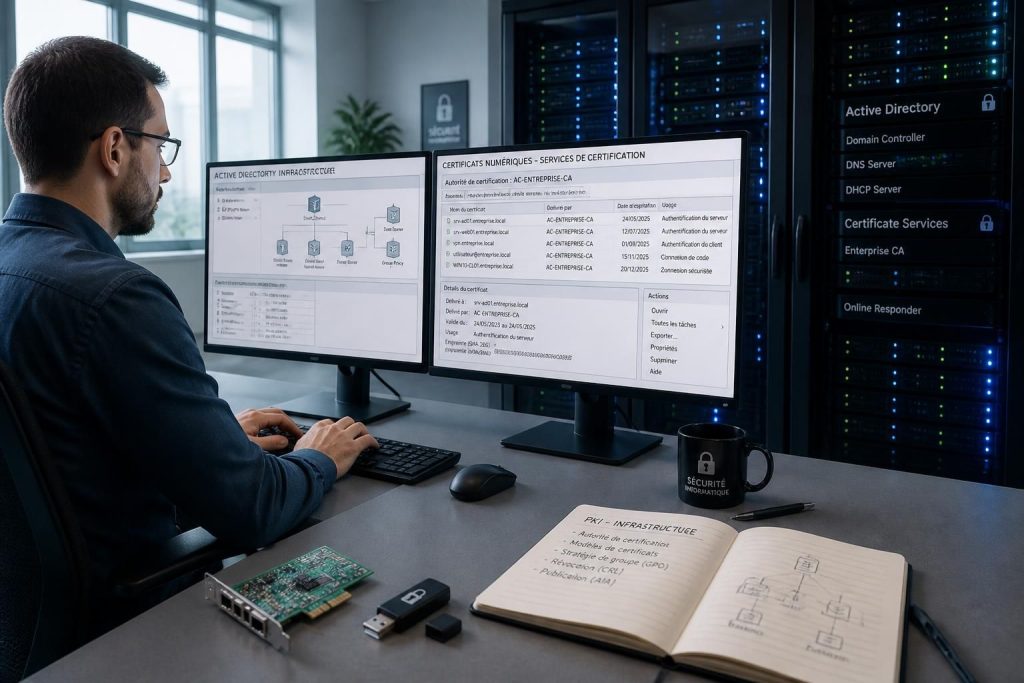
Les services de certificats Active Directory fournissent l’ossature d’une infrastructure à clé publique interne. Ils permettent d’émettre des certificats numériques pour l’authentification, le chiffrement, la signature ou l’accès à certains services, avec une intégration native aux objets du domaine. Dans un environnement bien structuré, c’est un moyen propre de lier une identité, un poste ou un service à une clé privée.
Cette logique a des usages très concrets : VPN, Wi-Fi d’entreprise, S/MIME, SSL/TLS, carte à puce, IPsec ou encore chiffrement de fichiers. La difficulté vient du fait que le même mécanisme qui renforce la confiance peut aussi la détourner si les droits d’inscription ou les modèles de certificats sont trop ouverts. Pour visualiser l’enjeu, il suffit d’imaginer une autorité qui distribue des clés sans vérifier suffisamment qui les réclame : le système fonctionne, mais la confiance devient fragile.
Les briques à connaître pour ne pas confondre service et faiblesse
Une architecture AD CS repose généralement sur une autorité de certification racine, parfois hors ligne, et sur une ou plusieurs autorités intermédiaires. À cela s’ajoutent des modèles de certificat, des mécanismes de révocation, des points de publication et parfois des services web d’enrôlement. Chaque brique répond à une fonction précise, mais chacune peut aussi devenir un point de friction si sa configuration est héritée, incomplète ou trop permissive.
Un exemple simple parle souvent mieux qu’un long discours : dans une entreprise fictive de 1 500 postes, un template de certificat prévu pour des usages internes a été laissé accessible à des groupes trop larges. Résultat, l’émission de certificats ne reflétait plus le niveau de confiance attendu. Ce type d’écart n’a rien d’exceptionnel ; il rappelle simplement qu’une PKI est autant un sujet d’architecture que de gouvernance.
Pour aller plus loin sur les dépendances de domaine qui passent souvent sous le radar, un détour par les ports LDAP et les services AD associés aide à replacer AD CS dans l’ensemble du paysage Active Directory.
La bonne lecture d’AD CS commence donc par une idée simple : un certificat n’est pas qu’un fichier, c’est un identifiant de confiance qui a des effets directs sur l’authentification.
Abus AD CS : pourquoi les certificats peuvent devenir un vecteur d’escalade
Les abus AD CS sont redoutés parce qu’ils permettent parfois de contourner la frontière entre un compte ordinaire et un compte privilégié. Lorsque des modèles de certificats, des autorisations d’enrôlement ou des règles de validation sont mal définis, un attaquant peut obtenir un certificat utilisable pour se faire passer pour une autre identité du domaine. Le danger tient à la discrétion de la manœuvre : une émission de certificat peut sembler légitime si elle n’est pas rapprochée du contexte réel.
Les scénarios documentés par la communauté sécurité montrent des abus qui vont du simple enrôlement trop permissif à des chaînes plus élaborées, souvent résumées sous les familles ESC1 à ESC8. Dans les environnements réels, le problème n’est pas seulement l’existence d’une faille, mais la combinaison de plusieurs erreurs : template exposé, validation absente, surveillance faible et privilèges historiques jamais revus. C’est un peu comme un salon home-cinéma où l’on aurait réglé les enceintes avant le placement : la technique est là, mais l’ensemble reste bancal.
Les conditions qui rendent l’abus plus crédible
Un attaquant a rarement besoin d’un accès héroïque pour commencer. Un compte compromis, une machine mal protégée, un accès réseau initial ou un droit d’enrôlement mal calibré peuvent suffire à lancer la reconnaissance. Ensuite viennent les outils d’énumération, la cartographie des chemins d’attaque et la recherche des templates les plus ouverts.
À ce stade, la relation entre Active Directory et services de certificats devient critique : plus l’environnement est ancien, plus les droits accumulés se superposent. Dans cette configuration, un certificat AD détourné peut devenir une clé d’entrée bien plus durable qu’un simple mot de passe compromis.
Le parallèle avec d’autres techniques connues, comme le Kerberoasting, est utile : dans les deux cas, l’attaquant s’appuie sur un mécanisme prévu pour l’authentification, mais exploite une faiblesse de configuration ou de gouvernance. La différence, c’est qu’AD CS laisse parfois moins de bruit visible dans les outils classiques.
Détecter les signes faibles dans la gestion des certificats
La détection repose sur une lecture croisée des journaux Windows, des événements de sécurité et des alertes SIEM. Des demandes de certificats inhabituelles, des émissions depuis des comptes privilégiés hors routine ou des requêtes vers des templates sensibles doivent attirer l’attention. Sans corrélation, ces signaux paraissent ordinaires ; avec du contexte, ils racontent souvent une histoire différente.
Les événements Kerberos, les ouvertures de session et certaines opérations sur des objets Active Directory permettent de reconstituer un fil d’exécution. Il faut aussi surveiller les accès à LSASS, les requêtes LDAP massives, les durées de tickets anormales et les modifications d’attributs sensibles. Pour situer ce travail d’observation dans le socle AD au quotidien, un rappel sur la différence entre lastLogon et lastLogonTimestamp peut éviter plusieurs contresens lors d’une enquête.
| Signal observé | Ce que cela peut indiquer | Niveau d’attention |
|---|---|---|
| Demande de certificat sur un template sensible | Enrôlement anormal ou abus de droits | Élevé |
| Émission pour un compte privilégié hors horaire | Compromission potentielle | Critique |
| Modifications d’ACL ou d’attributs AD | Préparation d’une persistance | Critique |
| Requêtes LDAP nombreuses depuis un poste utilisateur | Reconnaissance ou cartographie | Moyen à élevé |
Les équipes gagnent à croiser ces événements avec des outils de détection d’identité, des règles SIEM et un historique suffisant pour repérer les écarts. Sans rétention, l’enquête se réduit vite à un instantané. Avec un bon historique, elle devient une reconstitution solide.
Durcir AD CS sans casser les usages métiers
Le durcissement efficace ne consiste pas à tout bloquer, mais à réduire les marges de manœuvre inutiles. Dans les faits, cela passe par un modèle d’administration par niveaux, des stations dédiées pour les comptes sensibles, l’usage de MFA, la limitation des droits d’enrôlement et un contrôle strict des templates. La logique est simple : moins un administrateur traverse de zones risquées, moins la chaîne de confiance s’expose.
Les mesures les plus utiles restent souvent les plus classiques. LAPS réduit l’impact d’un poste compromis, Credential Guard protège une partie des secrets locaux, et le groupe Protected Users limite certains usages Kerberos sur les comptes sensibles. Côté PKI, une autorité racine hors ligne, des audits réguliers des modèles, une validation humaine pour les usages critiques et une surveillance de la révocation changent nettement le niveau de risque.
Mesures prioritaires à appliquer en premier
- Restreindre les droits d’enrôlement sur les modèles sensibles.
- Auditer les ACL, les templates et les délégations héritées.
- Isoler les comptes privilégiés avec des postes d’administration dédiés.
- Journaliser les émissions et les révocations avec une rétention longue.
- Segmenter le réseau pour limiter la propagation latérale.
Un point mérite d’être souligné : la sécurisation réseau ne se limite pas aux pare-feu. Elle inclut aussi la séparation des usages, la réduction des comptes à privilèges et la surveillance continue des flux d’identité. C’est souvent ce trio qui fait la différence entre un incident contenu et une compromission durable.
Réagir vite quand une CA interne semble compromise
Lorsqu’un abus AD CS est suspecté, la priorité n’est pas de tout nettoyer à la hâte. Il faut d’abord contenir, préserver les preuves et comprendre l’ampleur réelle de l’incident. Révoquer trop tôt sans cartographier les dépendances peut casser des services légitimes, tandis que supprimer des traces trop vite complique l’analyse forensique.
La séquence la plus saine suit un ordre simple : isolement, collecte, qualification, remédiation, puis retour sous surveillance renforcée. Réinitialiser les secrets compromis, révoquer les certificats concernés, corriger les templates et contrôler les journaux de révocation fait partie du minimum attendu. Si la compromission touche des serveurs critiques ou des comptes à très haut privilège, l’appui d’une équipe externe spécialisée devient souvent pertinent.
Les environnements hybrides ou très distribués ajoutent une contrainte supplémentaire : il faut vérifier que les certificats encore valides ne permettent plus d’accès détourné. C’est un travail méthodique, mais indispensable pour éviter qu’un acteur déjà présent ne conserve un canal discret d’accès.
Ce qu’il faut retenir pour garder la maîtrise de la PKI
AD CS n’est ni un gadget ni un simple service annexe. C’est une pièce structurante de la confiance numérique dans Active Directory, avec des effets directs sur l’authentification, la signature et le chiffrement. Bien administré, il soutient la continuité des usages ; mal gouverné, il devient un accélérateur d’escalade de privilèges.
Le bon réflexe consiste à traiter la PKI comme un système vivant : audit régulier, surveillance des émissions, contrôle des droits, durcissement des postes sensibles et revue des exceptions. Les organisations qui avancent avec cette discipline gagnent en visibilité et en résilience, sans sacrifier les besoins métiers. La sécurité ne se joue pas sur un outil unique, mais sur la cohérence de l’ensemble.
À quoi servent les services de certificats Active Directory ?
Ils permettent d’émettre, gérer et révoquer des certificats numériques utilisés pour l’authentification, le chiffrement, la signature et certains accès réseau au sein de l’infrastructure à clé publique de l’entreprise.
Pourquoi AD CS est-il souvent ciblé par les attaquants ?
Parce qu’une mauvaise configuration des modèles de certificats ou des droits d’enrôlement peut permettre de détourner l’identité d’un compte et de monter en privilèges de façon discrète.
Quels contrôles faut-il prioriser pour réduire le risque ?
Il faut d’abord restreindre les templates sensibles, auditer les ACL, surveiller les émissions anormales, protéger les comptes privilégiés et conserver des journaux exploitables sur une durée suffisante.
AD CS peut-il s’intégrer à une stratégie Zero Trust ?
Oui, à condition de le considérer comme un composant d’identité à forte sensibilité : segmentation, MFA, contrôle des terminaux, journalisation et validation continue des certificats deviennent alors essentiels.
Je suis Thomas Vasseur, rédacteur spécialisé high-tech, passionné de son et d’image depuis toujours. Hi-fi, casques, home-cinéma, multiroom, objets connectés : j’écris des guides clairs pour aider chacun à bien choisir et bien installer son matériel, sans jargon ni snobisme audiophile. Sur Enceinte Monitor, j’explique, je compare et je teste — en toute indépendance.