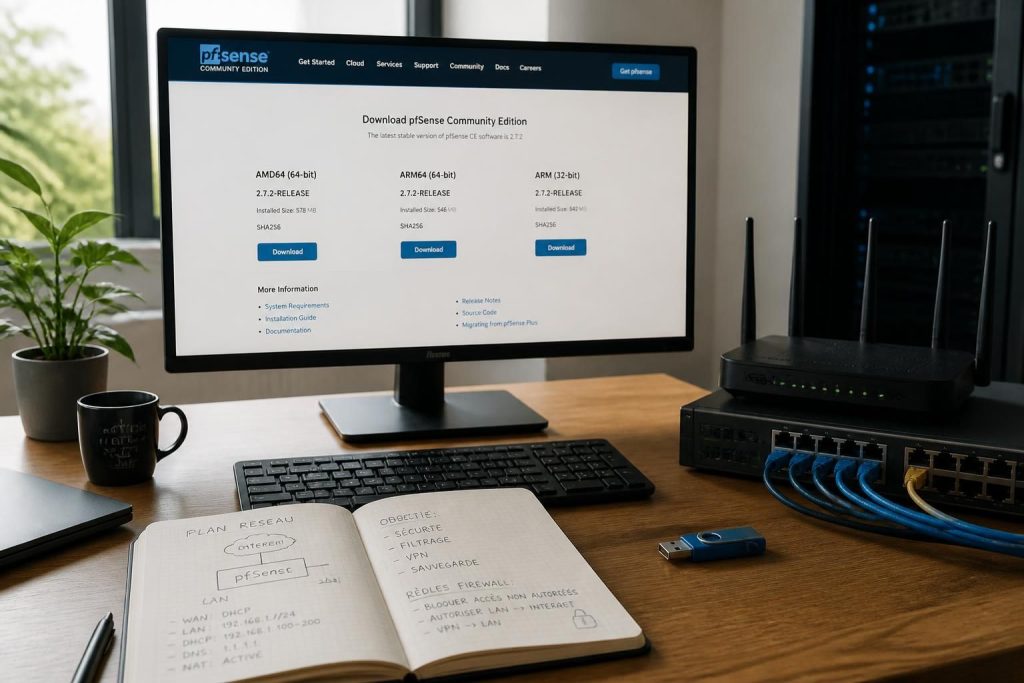
Pour télécharger la dernière pfSense ISO sans mauvaise surprise, mieux vaut partir de la source officielle et vérifier le format adapté à votre machine. Entre l’image disque pour machine virtuelle, la clé USB bootable pour un serveur physique et les fichiers de contrôle d’intégrité, la logique reste la même : obtenir une installation propre, stable et réellement fiable, surtout quand la sécurité réseau dépend d’un routeur firewall qui ne doit pas démarrer de travers.
L’article en bref
La bonne méthode pour récupérer pfSense consiste à passer par la page officielle, à choisir la bonne image disque et à vérifier le fichier téléchargé avant toute installation. Le point clé n’est pas seulement de télécharger vite, mais de préparer un environnement propre et cohérent.
- Source officielle à privilégier : éviter les miroirs douteux et les fichiers modifiés
- Bonne image à choisir : ISO pour VM, memstick pour machine physique
- Vérification utile : comparer le hash SHA256 avant installation
- Installation plus sereine : respecter l’architecture AMD64 et l’usage prévu
Avec les bons fichiers et quelques vérifications simples, l’installation gagne en fiabilité et en sécurité.
Où télécharger la dernière version de pfSense ISO sans se tromper
Le réflexe le plus sûr reste la page de téléchargement officielle de pfSense. Elle centralise la dernière version de la distribution open source, avec des fichiers séparés selon le support visé : ISO pour une machine virtuelle ou un lecteur optique, et image memstick pour une clé USB bootable sur matériel réel.
Dans un petit laboratoire réseau installé comme un banc d’essai, un administrateur fictif nommé Marc aurait vite fait de confondre une image ISO et une image USB. Or le choix change tout : une ISO convient à l’installation sur hyperviseur, tandis qu’une image USB sert à déployer le système sur une machine dédiée, sans détour inutile.
Le bon fichier selon votre usage
Pour une installation fiable, il faut d’abord identifier le scénario. Sur une machine virtuelle, le fichier ISO reste le plus pratique ; sur un PC dédié ou un mini-serveur, la version USB est plus adaptée, car elle prépare directement la clé d’installation.
La logique est simple : le bon fichier évite les détours, limite les erreurs de démarrage et accélère la mise en service. C’est le genre de détail qui ressemble à un confort, mais qui fait gagner du temps au moment critique.
Pourquoi la source officielle reste la plus sûre
Télécharger depuis un site tiers augmente le risque de récupérer une image incomplète, obsolète ou modifiée. Pour un routeur firewall, ce n’est pas anodin : un système réseau doit partir sur une base saine, surtout quand il va filtrer le trafic domestique ou professionnel.
La distribution open source de Netgate met aussi à disposition les fichiers de vérification, ce qui permet de comparer le téléchargement avec le hash attendu. Cette étape n’a rien de théorique : elle confirme que l’image disque n’a pas été altérée pendant le transfert.
Choisir la bonne image disque pour une installation propre
Sur la page officielle, plusieurs variantes existent selon l’usage. Le cœur du sujet reste l’architecture AMD64, qui couvre les processeurs 64 bits courants, y compris la plupart des machines Intel récentes. Pour la console, on trouve aussi des variantes série ou VGA, selon la manière dont la machine sera pilotée au démarrage.
Le cas d’un foyer équipé d’un petit serveur domestique illustre bien l’intérêt de ce choix. Une mauvaise image, et l’installation s’arrête dès le premier redémarrage ; une bonne image, et le système se met en place sans bricolage supplémentaire.
Tableau des formats à privilégier selon le contexte
Ce tableau aide à éviter l’erreur classique : prendre une image ISO pour un besoin de clé USB, ou l’inverse. Le bon format simplifie l’installation et sécurise la mise en route du pare-feu.
| Usage | Format conseillé | Pourquoi ce choix |
|---|---|---|
| Machine virtuelle | ISO Installer | Montage simple dans l’hyperviseur et démarrage direct |
| Serveur physique | USB Memstick Installer | Écriture sur clé USB et installation sur disque dur |
| Appliance Netgate | Image ADI | Prévue pour certains modèles avec console série |
| Vérification de téléchargement | SHA256 | Contrôle d’intégrité du fichier compressé |
Ce type de repère évite les essais hasardeux et pose une base solide pour la suite. Dans un système réseau, la méthode vaut souvent mieux que l’improvisation.
Vérifier l’intégrité avant la première installation de pfSense
Le téléchargement ne suffit pas : il faut encore confirmer que le fichier n’a pas changé en route. Les sommes de contrôle SHA256 fournies avec l’image permettent de vérifier l’authenticité du paquet, ce qui compte particulièrement lorsque le pare-feu devient la première barrière de sécurité réseau.
Sur macOS, un piège fréquent consiste à laisser le navigateur décompresser automatiquement l’archive, ce qui peut compliquer la vérification du hash. Mieux vaut conserver le fichier compressé d’origine, puis comparer la valeur attendue avec un outil adapté.
Les gestes simples qui évitent les erreurs
Avant de lancer l’installation, quelques vérifications suffisent à réduire les risques. Une architecture compatible, un fichier officiel, un hash concordant et un support de démarrage propre : cette suite de gestes rend le déploiement beaucoup plus serein.
- Contrôler l’architecture : AMD64 pour la majorité des machines actuelles
- Choisir le bon installateur : ISO pour VM, USB pour matériel physique
- Vérifier le hash : comparer la somme SHA256 du fichier téléchargé
- Préparer le support : clé USB ou montage ISO sans modification
Cette rigueur évite de perdre du temps au moment où le système doit justement protéger le réseau.
Ce que donnent les snapshots et les versions stables
La page officielle distingue la version stable et les snapshots quotidiens, destinés au test. Pour un usage courant, la branche stable reste la voie logique, car elle limite les surprises sur un pare-feu qui doit rester disponible en continu.
Les snapshots ont leur utilité pour valider une évolution ou anticiper une future release, mais ils ne constituent pas le meilleur point de départ pour une mise en production. Dans une maison connectée ou un petit bureau, la stabilité pèse souvent plus lourd que l’envie d’essayer la toute dernière nouveauté.
Installer pfSense sur une machine virtuelle ou sur du matériel réel
Une fois l’image disque téléchargée et vérifiée, le scénario d’installation change selon l’environnement. En virtualisation, l’ISO se monte directement dans l’hyperviseur ; sur une machine nue, l’image USB crée un support de démarrage qui lance l’assistant d’installation.
Le principe reste le même : un environnement propre, puis une configuration de base sérieuse. Adresse WAN, accès console, règles de pare-feu, DHCP, VPN éventuel : ce sont ces fondations qui transforment une simple installation en vraie base réseau.
Le premier démarrage, moment décisif
Le démarrage initial donne souvent le ton. Si la console reconnaît bien les interfaces réseau et que l’accès WebGUI s’ouvre sans friction, la suite devient beaucoup plus simple à administrer.
À ce stade, l’objectif n’est pas d’ajouter des fonctions en cascade, mais de poser un socle fiable. Un pare-feu bien installé vaut davantage qu’une longue liste d’options mal maîtrisées.
Pourquoi pfSense reste une distribution open source prisée pour la sécurité réseau
pfSense s’est imposé comme un routeur firewall souple, capable d’assurer filtrage, routage, multi-WAN et services réseau avancés. Son intérêt tient aussi à sa lisibilité : les réglages sont nombreux, mais l’approche reste cohérente pour qui veut comprendre ce qu’il déploie.
Dans un appartement équipé comme un mini-labo, avec plusieurs équipements connectés, ce type de système permet de segmenter les usages, de sécuriser les accès et d’éviter que tout repose sur la box de l’opérateur. C’est précisément là que la distribution open source prend du sens : elle donne du contrôle sans enfermer l’utilisateur dans une logique opaque.
Pour un usage domestique ou professionnel léger, l’intérêt n’est pas l’effet vitrine, mais la maîtrise des flux. Et dans ce domaine, la sobriété technique est souvent le vrai luxe.
Où télécharger pfSense sans risque ?
La source la plus fiable reste la page officielle de téléchargement pfSense, qui propose les fichiers adaptés à chaque usage et les sommes de contrôle associées.
Quelle image choisir pour une machine virtuelle ?
Pour une machine virtuelle, l’ISO est le format le plus pratique, car il se monte directement dans l’hyperviseur.
Pourquoi vérifier le fichier téléchargé ?
La vérification SHA256 confirme que l’image disque n’a pas été modifiée ou corrompue pendant le téléchargement.
pfSense convient-il à un usage domestique ?
Oui, surtout si le besoin porte sur un pare-feu, du routage avancé, un VPN ou une segmentation réseau plus fine que celle d’une box classique.
Je suis Thomas Vasseur, rédacteur spécialisé high-tech, passionné de son et d’image depuis toujours. Hi-fi, casques, home-cinéma, multiroom, objets connectés : j’écris des guides clairs pour aider chacun à bien choisir et bien installer son matériel, sans jargon ni snobisme audiophile. Sur Enceinte Monitor, j’explique, je compare et je teste — en toute indépendance.